🔊 ¿Querés escuchar esta nota? Dale clic aquí
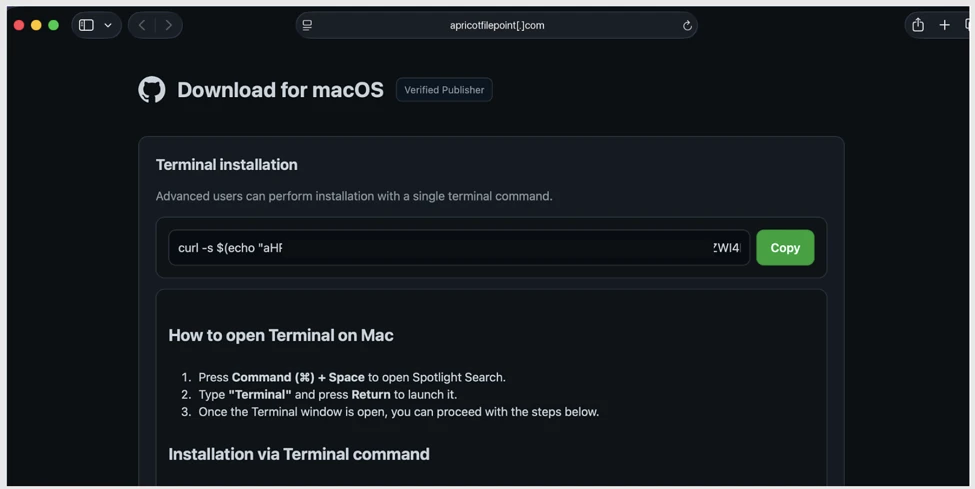
Aquí está lo que realmente importa: en los últimos meses, una oleada de ataques conocidos como ClickFix ha convertido a los usuarios de Mac y Windows en sus propios hackers. Según investigadores de seguridad citados por TechCrunch, el vector de infección se basa en anuncios falsos –por ejemplo, un anuncio de HBO Max que apareció en Reddit– que redirigen a una página que simula un CAPTCHA o una casilla anti‑bot.
Al hacer clic, se muestra un mensaje que pide al usuario copiar y pegar una cadena de texto en el Terminal de macOS o en el símbolo del sistema de Windows. Presionar «Enter» ejecuta código que instala malware especializado en robar credenciales, accesos a cuentas y carteras de criptomonedas, todo mientras evade los antivirus tradicionales. Este método ha escalado rápidamente durante 2026, pasando de ser una rareza a una campaña internacional coordinada que compromete tanto sitios legítimos como vulnerables.
En este artículo desglosamos el problema, analizamos su arquitectura y te damos pasos claros para protegerte.
Tabla de contenidos
El contexto que cambia las reglas
Hasta principios de 2026, la mayoría de los ataques de malware se distribuían a través de correos de phishing o descargas de software comprometido. Los usuarios solían confiar en sus navegadores y en los escáneres antivirus para bloquear scripts maliciosos.
Para más contexto, consultá también Wikipedia.
Sin embargo, la aparición de ClickFix ha redefinido ese panorama: en lugar de depender de archivos ejecutables, los atacantes aprovechan la confianza que los usuarios tienen en la línea de comandos. La pregunta que nadie hacía era si la propia terminal, herramienta esencial para desarrolladores y administradores, podía convertirse en la puerta de entrada al malware.
Los datos de los investigadores de seguridad indican que la campaña se ha expandido rápidamente, utilizando cuentas oficiales de plataformas como HBO Max en Reddit para difundir cientos de anuncios falsos. Este cambio de táctica obliga a replantear la seguridad perimetral, ya que el código se ejecuta directamente en el sistema operativo, eludiendo las barreras tradicionales de detección.
Primeros principios: descomponiendo la tecnología
Si observamos los componentes básicos del ataque ClickFix, el problema fundamental es la confianza implícita en los comandos del sistema operativo. El atacante crea una página que imita un CAPTCHA o un cuadro de verificación; al hacer clic, se despliega un texto que parece una instrucción legítima, por ejemplo, «copia y pega este comando para verificar que no eres un robot».
El comando suele iniciar una conexión a un servidor controlado por el atacante y descarga un binario de información‑stealing. En los sistemas macOS y Windows, la terminal permite ejecutar scripts sin requerir privilegios elevados si el usuario los autoriza, lo que significa que el malware puede instalarse sin que el antivirus lo detecte, ya que no hay archivo ejecutable tradicional que escanear.
El enfoque tradicional de defensa, basado en firmas y sandboxing de archivos, falla porque el código se genera y ejecuta en tiempo real. Descomponer la cadena de ataque muestra que la vulnerabilidad radica en la interacción humana con la interfaz de línea de comandos, no en una falla del software en sí.
Cómo esto escala exponencialmente
Cuando el número de anuncios falsos alcanza cientos de miles de impresiones diarias, el modelo de crecimiento de ClickFix se vuelve exponencial.
Cada anuncio comprometido actúa como un nodo que dirige tráfico a la página de captura, y cada usuario que ejecuta el comando se convierte en una nueva fuente de datos para los atacantes, ampliando su base de víctimas y reforzando la capacidad de distribución del malware.
La analogía con los ataques de ransomware de 2020 es clara: una vez que la cadena de infección se automatiza, la propagación se multiplica sin necesidad de intervención humana adicional. Si la campaña logra comprometer a un millón de dispositivos en los próximos meses, la cantidad de credenciales robadas y carteras de criptomonedas vulnerables crecerá de forma desproporcionada, alimentando un círculo virtuoso de financiación para más operaciones.
La escalabilidad del vector radica en la baja barrera de entrada –un simple clic en un anuncio– y en la alta tasa de éxito al evadir herramientas de seguridad convencionales, lo que convierte a ClickFix en una amenaza de crecimiento rápido y sostenido.
Más información: más noticias de Estilo de Vida y Cultura.
Conclusión
En los próximos cinco años, la lección que nos deja ClickFix será mucho más que un simple episodio de vulnerabilidad; será el catalizador que impulse una nueva era de autogestión digital. Imagina un entorno donde cada usuario, sin importar si usa macOS o Windows, posea las habilidades para auditar, parchear y reforzar su propio ecosistema, convirtiéndose en el primer eslabón de una cadena de defensa colaborativa.
Esa mentalidad transforma la seguridad de un modelo reactivo a uno proactivo, donde la verdadera fortaleza radica en la capacidad de adaptarse rápidamente a amenazas emergentes. Si la industria abraza esta cultura de “auto‑hackeo responsable”, veremos una reducción drástica de ataques masivos y una democratización del conocimiento técnico, similar a lo que ocurrió con el código abierto hace una década.
La ventana de oportunidad está abierta: quien invierta hoy en educación, herramientas accesibles y comunidades de soporte será quien lidere el mercado de la ciberseguridad del futuro. En cinco años, la norma no será depender de parches externos, sino cultivar una resiliencia interna que haga que cada dispositivo sea una fortaleza autónoma.
Comunidad Chusmera (0)
Nadie ha hablado aún... ¡Sé el primero en compartir tus ideales!
💼 ESPACIO DESTACADO PARA MARCAS
Promocioná tu negocio, producto o servicio ante más de 103.000 lectores activos en Uruguay y el mundo.
📢 Cotizar Pauta Publicitaria🔥 LO MÁS LEÍDO DE HOY EN URUGUAY
Los Gadgets Más Virales y Novedades de Amazon
Descubrí los productos tendencia de TikTok y las ofertas más recomendadas con envíos internacionales.
🔥 Productos virales con mejores calificaciones · Ofertas del día · Garantía de compra protegida
Sumate al Canal Oficial de WhatsApp de El Chusmero
Recibí las noticias más importantes de Uruguay, cotizaciones del día y los virales del momento directo en tu teléfono. Sin spam.

✨ ¡Habla con nosotros! Comparte tus ideales